Nowy standard. Twoje centrum tworzenia inteligentnego, szybkiego i zrównoważonego oprogramowania AI
Szyfrowanie danych
Szyfrowanie danych to proces przekształcania czytelnych danych w szyfrogram za pomocą algorytmu i klucza, tak aby z powrotem odczytać je mogły tylko osoby dysponujące właściwym kluczem.
Czym jest szyfrowanie danych?
To, czy skradzione dane mają jakąkolwiek wartość dla złodzieja, zależy od szyfrowania. Laptop zostawiony w taksówce albo zrzut bazy danych opublikowany w sieci to poważny incydent, jeśli pliki da się odczytać, i znacznie mniejszy problem, jeśli bez klucza są tylko szyfrogramem.
Same algorytmy są publiczne i dobrze przetestowane. AES, standard stosowany do większości przechowywanych danych, został opublikowany przez NIST w 2001 roku i do dziś pozostaje domyślnym wyborem. O bezpieczeństwie zaszyfrowanych danych decyduje tajność klucza, dlatego w praktyce najwięcej pracy przy szyfrowaniu sprowadza się do ustalenia, kto ma klucze i gdzie są one przechowywane.
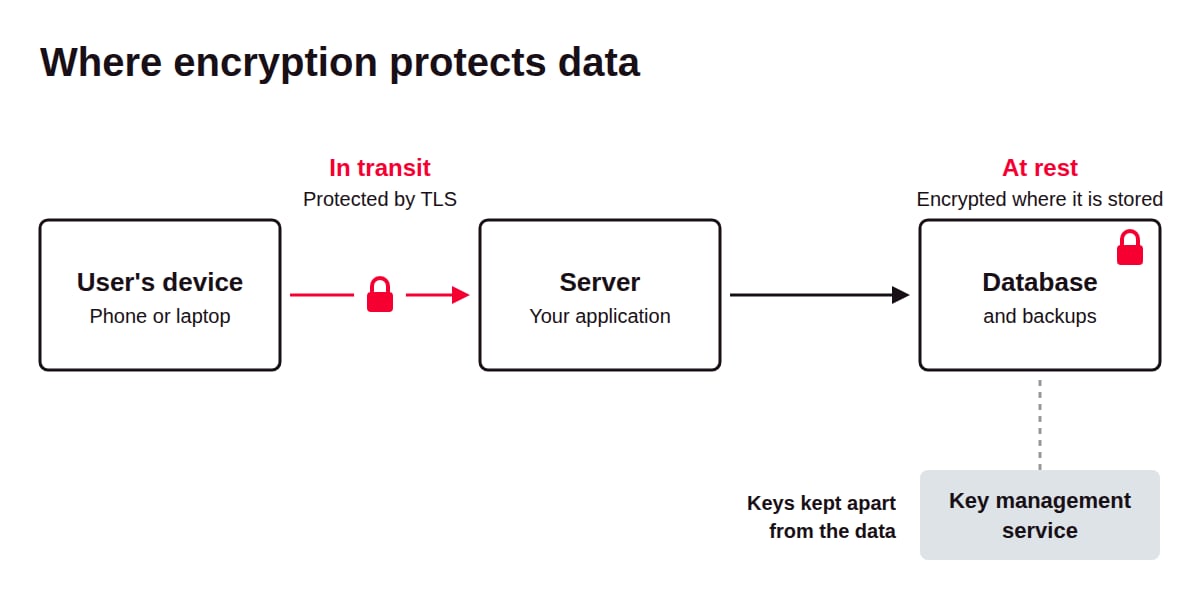
W produktach programistycznych szyfrowanie pojawia się głównie w dwóch obszarach. Dane w tranzycie są chronione podczas przesyłania między urządzeniem użytkownika a serwerem, zwykle z użyciem TLS. Dane w spoczynku są chronione tam, gdzie są przechowywane, czyli w bazach danych i kopiach zapasowych.
Dlaczego szyfrowanie danych ma znaczenie dla produktów programistycznych?
Szyfrowanie to jeden z nielicznych mechanizmów bezpieczeństwa, który nadal chroni dane nawet wtedy, gdy inne zabezpieczenia już zawiodły, dlatego regulatorzy wskazują je wprost.
Ogranicza skalę skutków naruszenia. Firewalle i mechanizmy kontroli dostępu mają zatrzymać atakujących na zewnątrz. Szyfrowanie zakłada, że część z nich i tak się przedostanie, i sprawia, że skopiowane dane pozostają nieczytelne bez kluczy, których nie mają.
Prawo dotyczące ochrony danych przywiązuje do niego szczególną wagę. Zgodnie z art. 34 ust. 3 lit. a RODO firma nie musi powiadamiać osób, których dotyczy naruszenie, jeśli dane zostały uczynione niezrozumiałymi dla osób nieuprawnionych, a szyfrowanie jest tam wskazane jako przykład. Organ nadzorczy nadal może wymagać powiadomienia na podstawie art. 33. W amerykańskiej ochronie zdrowia wytyczne HHS uznają dane medyczne zaszyfrowane zgodnie ze standardami NIST za „zabezpieczone”, a obowiązek zgłoszenia naruszenia wynikający z HIPAA dotyczy wyłącznie danych niezabezpieczonych.
Jak działa szyfrowanie danych?
Algorytm szyfrowania łączy czytelne dane z kluczem, tworząc szyfrogram, a odpowiadający mu klucz odwraca ten proces.
Algorytmy i klucze. Algorytm to stała reguła postępowania, na przykład AES. Klucz to długa losowa wartość, zwykle 128- albo 256-bitowa w przypadku AES, która sprawia, że każde szyfrowanie jest unikalne. Bez klucza odzyskanie danych oznaczałoby sprawdzenie każdego możliwego klucza, co przy takiej długości nie jest wykonalne.
Szyfrowanie danych w tranzycie. Gdy przeglądarka łączy się ze stroną przez HTTPS, obie strony używają TLS, aby uzgodnić nowy klucz sesji i zaszyfrować nim całą wymianę danych. TLS 1.3, opublikowany w 2018 roku, jest obecnie najnowszą wersją, choć TLS 1.2 wciąż jest szeroko stosowany.
Szyfrowanie danych w spoczynku. Przechowywane dane można szyfrować na kilku poziomach, od całego dysku po pojedyncze wrażliwe pola, takie jak numer PESEL. Im węższa warstwa, tym mniej osób i procesów ma kiedykolwiek dostęp do tekstu jawnego.
Szyfrowanie kopertowe. Duże systemy nie szyfrują każdego rekordu jednym kluczem głównym. Każdy fragment danych dostaje własny klucz danych, a te klucze danych są z kolei szyfrowane kluczem głównym przechowywanym w usłudze zarządzania kluczami. Dzięki temu rotacja klucza głównego oznacza ponowne zaszyfrowanie tylko niewielkich kluczy danych, zamiast wszystkich danych.
Zarządzanie kluczami. Klucze są generowane, przechowywane, rotowane według harmonogramu i ostatecznie niszczone. Regularna rotacja ogranicza ilość danych chronionych przez pojedynczy klucz, więc wyciek jednego klucza ujawnia mniej.
Z jakich narzędzi zespoły korzystają do szyfrowania danych?
Większość zespołów nie pisze własnego kodu szyfrującego. Korzystają z zarządzanych usług do obsługi kluczy i certyfikatów oraz z mechanizmów szyfrowania wbudowanych w bazy danych i pamięć masową w chmurze.
Usługi chmurowe do zarządzania kluczami: AWS Key Management Service (KMS), Google Cloud KMS i Azure Key Vault. Przechowują klucze główne i obsługują szyfrowanie kopertowe dla innych usług dostawcy, rejestrując do celów audytowych każde użycie klucza.
Samodzielnie hostowane usługi do obsługi sekretów i szyfrowania: HashiCorp Vault (obecnie część IBM) oraz Thales CipherTrust Manager. Sprawdzają się w firmach działających w wielu chmurach lub on-premises albo tam, gdzie klucze muszą być przechowywane poza infrastrukturą jednego dostawcy chmurowego.
Zarządzanie certyfikatami TLS: Let's Encrypt, AWS Certificate Manager oraz cert-manager dla Kubernetesa. Wystawiają i odnawiają certyfikaty, od których zależy TLS, dzięki czemu szyfrowanie danych w tranzycie nie przestaje działać po wygaśnięciu certyfikatu.
Jakie są kluczowe cechy skutecznego szyfrowania danych?
Skuteczne szyfrowanie wynika z poprawnego stosowania standardowych algorytmów, a w praktyce najlepiej widać to po tym, jak obsługiwane są klucze.
Publiczne algorytmy poddane ocenie ekspertów. Bezpieczeństwo powinno zależeć wyłącznie od klucza, a sama metoda powinna być otwarta na analizę. Własne albo zastrzeżone szyfry to sygnał ostrzegawczy, bo nie przeszły próby lat publicznych ataków.
Szyfrowanie uwierzytelnione. Współczesne tryby, takie jak AES-GCM, jednocześnie ukrywają dane i wykrywają manipulacje. Jeśli atakujący zmieni choćby jeden bit szyfrogramu, odszyfrowanie zakończy się błędem zamiast zwrócić uszkodzone dane, które wyglądają na poprawne.
Klucze przechowywane oddzielnie od danych. Klucz znajdujący się w tej samej bazie danych albo w tym samym repozytorium kodu co szyfrogram praktycznie niczego nie chroni. Dobrze zaprojektowane środowisko przechowuje klucze w dedykowanej usłudze albo sprzętowym module bezpieczeństwa (HSM), czyli urządzeniu odpornym na manipulacje, stworzonym do przechowywania kluczy.
Elastyczność kryptograficzna. Systemy projektuje się tak, aby można było zmienić algorytm albo długość klucza bez przebudowy aplikacji. Ma to znaczenie już teraz, ponieważ dzisiejsze algorytmy kryptografii klucza publicznego będą musiały zostać zastąpione w miarę rozwoju komputerów kwantowych.
Jakie korzyści daje szyfrowanie danych?
Najważniejsza korzyść jest taka, że kopia danych przestaje być kopią informacji, a na tym opiera się całe uzasadnienie biznesowe.
Mniejsze skutki naruszenia. Skradziona kopia zapasowa albo zgubione urządzenie z zaszyfrowanymi danymi staje się problemem ewidencyjnym, a nie ujawnieniem danych. Reakcja sprowadza się wtedy do rotacji danych uwierzytelniających i wymiany sprzętu, zamiast kontaktowania się z każdym poszkodowanym klientem.
Łatwiejsza sprzedaż do firm klasy enterprise. Kwestionariusze bezpieczeństwa i audyty, takie jak SOC 2, pytają wprost, jak szyfrowane są dane w spoczynku i w tranzycie. Jasna odpowiedź, poparta zarządzanymi usługami kluczy i logami, skraca przegląd w procesie zakupowym.
Kontrola nad tym, kto może odczytywać dane w chmurze. Przy kluczach zarządzanych przez klienta dostawca chmury przechowuje dane, ale to polityki klienta decydują, kto może użyć klucza, a każde użycie jest logowane. Wyłączenie klucza natychmiast odcina dostęp do tych danych.
Bezpieczne usuwanie danych. Zniszczenie klucza szyfrującego sprawia, że każda kopia danych zaszyfrowanych tym kluczem staje się nieczytelna, także kopie w starych backupach. Ta technika, nazywana crypto-shreddingiem, bywa jedynym praktycznym sposobem usunięcia danych rozproszonych po wielu systemach.
Granice dostępu wewnątrz firmy. Szyfrowanie na poziomie pola sprawia, że agent wsparcia albo analityk mający dostęp do bazy danych nadal nie może odczytać numeru karty czy dokumentacji medycznej klienta, jeśli jego rola nie ma przyznanego klucza.
Jakie wyzwania wiążą się z szyfrowaniem danych?
Matematyka rzadko jest miejscem, w którym szyfrowanie zawodzi. Najtrudniejsze jest zarządzanie kluczami i pogodzenie się z tym, jak szyfrowanie wpływa na codzienne funkcje systemu.
Klucze stają się celem ataku. Gdy dane są zaszyfrowane, ten, kto kontroluje klucze, kontroluje też dane. Zarządzany KMS centralizuje tę kontrolę i ją loguje, ale od tej pory każde wywołanie szyfrowania i odszyfrowania zależy od dostępności tej usługi, a przy dużym wolumenie obciążeń płaci się za każde żądanie.
Zaszyfrowane pola trudno przeszukiwać. Baza danych nie może filtrować ani sortować po polu, którego nie potrafi odczytać. Szyfrowanie deterministyczne, które zawsze zamienia ten sam input na ten sam szyfrogram, znowu pozwala na wyszukiwanie dokładnych dopasowań, ale jednocześnie umożliwia obserwatorowi sprawdzenie, które rekordy mają tę samą wartość.
Szyfrowanie dysku nie zatrzymuje ataków na poziomie aplikacji. Gdy atakujący przejmie dane uwierzytelniające aplikacji, baza danych odszyfruje dla niego dane tak samo jak dla każdego innego użytkownika. Szyfrowanie na poziomie pola z osobnymi kluczami zamyka tę lukę, ale kosztem większej ilości kodu i większej liczby kluczy do zarządzania.
Utrata klucza oznacza utratę danych. Żadne zgłoszenie do wsparcia nie pozwoli odzyskać szyfrogramu bez jego klucza. Tworzenie kopii zapasowych kluczy w większej liczbie miejsc chroni przed utratą, ale każda dodatkowa kopia to kolejne miejsce, z którego klucz może wyciec.
Komputery kwantowe zagrażają dzisiejszym algorytmom kryptografii klucza publicznego. Atakujący mogą już teraz rejestrować zaszyfrowany ruch i odszyfrować go później, gdy pojawi się odpowiedni sprzęt. NIST opublikował swój pierwszy standard postkwantowy, ML-KEM (FIPS 203), w sierpniu 2024 roku, ale przejście na niego oznacza większe klucze i handshaki oraz zmiany we wszystkich systemach, które uzgadniają szyfrowanie.
Czym różni się szyfrowanie symetryczne od asymetrycznego?
Szyfrowanie symetryczne używa jednego wspólnego klucza do szyfrowania i odszyfrowywania danych, a kryptografia asymetryczna korzysta z klucza publicznego do szyfrowania i osobnego klucza prywatnego do odszyfrowywania. Większość systemów produkcyjnych używa obu tych podejść jednocześnie.
Szyfrowanie symetryczne | Kryptografia asymetryczna (klucza publicznego) | |
Klucze | Jeden tajny klucz, współdzielony przez obie strony | Para kluczy: klucz publiczny, który może mieć każdy, oraz klucz prywatny, który posiada tylko właściciel |
Popularne algorytmy | AES, ChaCha20 | RSA, schematy oparte na krzywych eliptycznych, ML-KEM |
Szybkość | Wystarczająco szybkie dla dużych ilości danych | Znacznie wolniejsza, używana przy niewielkich porcjach danych |
Typowe zastosowanie | Szyfrowanie przechowywanych danych i ruchu sesyjnego | Wymiana kluczy sesyjnych i weryfikacja tożsamości |
Dystrybucja kluczy | Obie strony muszą mieć klucz przed rozpoczęciem komunikacji | Klucz publiczny można udostępniać otwarcie |
W połączeniu TLS kryptografia asymetryczna służy do uzgodnienia wspólnego klucza sesji, a szyfrowanie symetryczne chroni potem resztę ruchu.
FAQ o szyfrowaniu danych
Szyfrowanie danych: potrzebujesz wsparcia ekspertów?
Monterail tworzy oprogramowanie na zamówienie z wykorzystaniem najnowszych technologii. Porozmawiajmy o tym, jak możemy pomóc w Twoim projekcie.
EXPLORE WEB DEVELOPMENT SERVICESEXPLORE WEB DEVELOPMENT SERVICES