Twórz aplikacje dla ochrony zdrowia, którym ufają użytkownicy i które zyskują akceptację regulatorów, bez problemów związanych ze zgodnością z przepisami. Nasze kompleksowe ramy bezpieczeństwa pozwalają opanować złożoność ochrony danych i wymogów regulacyjnych, dzięki czemu możesz skupić się na innowacjach i szybszym wprowadzaniu produktu na rynek.
Zgodność z przepisami i bezpieczeństwo w ochronie zdrowia
Nasze ramy zgodności z przepisami dla ochrony zdrowia.
Ramy zgodności z przepisami Monterail są fundamentem wszystkich projektów dla ochrony zdrowia, które realizujemy. Każdą funkcję, integrację i przepływ pracy projektujemy i weryfikujemy pod kątem standardów regulacyjnych, zanim powstanie choćby jedna linijka kodu. Dzięki temu unikasz kosztownych zmian, a zgodność z przepisami nie jest dodatkiem na końcu procesu, tylko punktem wyjścia.
Wymogi dotyczące prywatności i bezpieczeństwa z wielu jurysdykcji
Ochrona danych pacjentów w całym cyklu życia aplikacji
Ścieżki audytu i mechanizmy rozliczalności
Bezpieczne przechowywanie, przesyłanie i przetwarzanie danych
Mechanizmy uwierzytelniania i autoryzacji
Ocena i zarządzanie ryzykiem
Certyfikacje i standardy
Twoje oprogramowanie dla ochrony zdrowia oparte na uznanych standardach branżowych. Jakość, bezpieczeństwo i pewność regulacyjna, których potrzebujesz.

ISO 27001
Nasze procesy tworzenia oprogramowania są zgodne ze standardem ISO 27001 dla systemów zarządzania bezpieczeństwem informacji, co zapewnia kompleksową ochronę wrażliwych danych medycznych.
Kluczowe obszary wdrożenia:
Polityki i procedury bezpieczeństwa informacji
Ocena ryzyka i działania zaradcze
Wdrażanie zabezpieczeń
Monitorowanie i ciągłe doskonalenie
Procedury zarządzania incydentami

ISO 13485
W przypadku oprogramowania dla wyrobów medycznych wdrażamy systemy zarządzania jakością zgodne z ISO 13485, aby zapewnić spójne tworzenie bezpiecznego i skutecznego oprogramowania.
Kluczowe obszary wdrożenia:
Dokumentacja systemu zarządzania jakością
Nadzór nad projektowaniem i tworzeniem
Procesy weryfikacji i walidacji
Zarządzanie ryzykiem w całym procesie tworzenia
Śledzenie wymagań i zmian

HIPAA
Wdrażamy kompleksowe środki, które zapewniają zgodność z ustawą Health Insurance Portability and Accountability Act w aplikacjach dla ochrony zdrowia kierowanych na rynek USA.
Kluczowe obszary wdrożenia:
Wdrożenie Privacy Rule
Techniczne zabezpieczenia wynikające z Security Rule
Procedury powiadamiania o naruszeniach
Zgodność z Business Associate Agreement
Zabezpieczenia administracyjne i fizyczne

RODO
Tworzymy aplikacje dla ochrony zdrowia zgodnie z zasadą privacy by design, tak aby spełniały wymagania ogólnego rozporządzenia o ochronie danych wobec osób, których dane dotyczą w Europie.
Kluczowe obszary wdrożenia:
Privacy by design i privacy by default
Wdrażanie praw osób, których dane dotyczą
Mechanizmy zarządzania zgodami
Oceny skutków dla ochrony danych
Mechanizmy kontroli transgranicznego transferu danych

FDA
W przypadku oprogramowania medycznego i aplikacji, które są kwalifikowane jako wyroby medyczne, wdrażamy procesy tworzenia zgodne z wymaganiami i wytycznymi FDA.
Kluczowe obszary wdrożenia:
Zgodność z Quality System Regulation (QSR)
Klasyfikacja Software as a Medical Device (SaMD)
Dokumentacja kontroli projektowej
Planowanie weryfikacji i walidacji
Wsparcie przy zgłoszeniach 510(k) lub De Novo

PCI DSS
W przypadku aplikacji dla ochrony zdrowia, które przetwarzają informacje o płatnościach, wdrażamy procesy zgodne ze standardem Payment Card Industry Data Security Standard, aby chronić dane finansowe.
Kluczowe obszary wdrożenia:
Bezpieczna architektura sieci
Środki ochrony danych posiadaczy kart
Program zarządzania podatnościami
Silne mechanizmy kontroli dostępu
Regularne monitorowanie i testowanie bezpieczeństwa
Wyróżnione case study z obszaru healthtechVave

Ultrasonografia dostępna dla większej liczby pacjentów
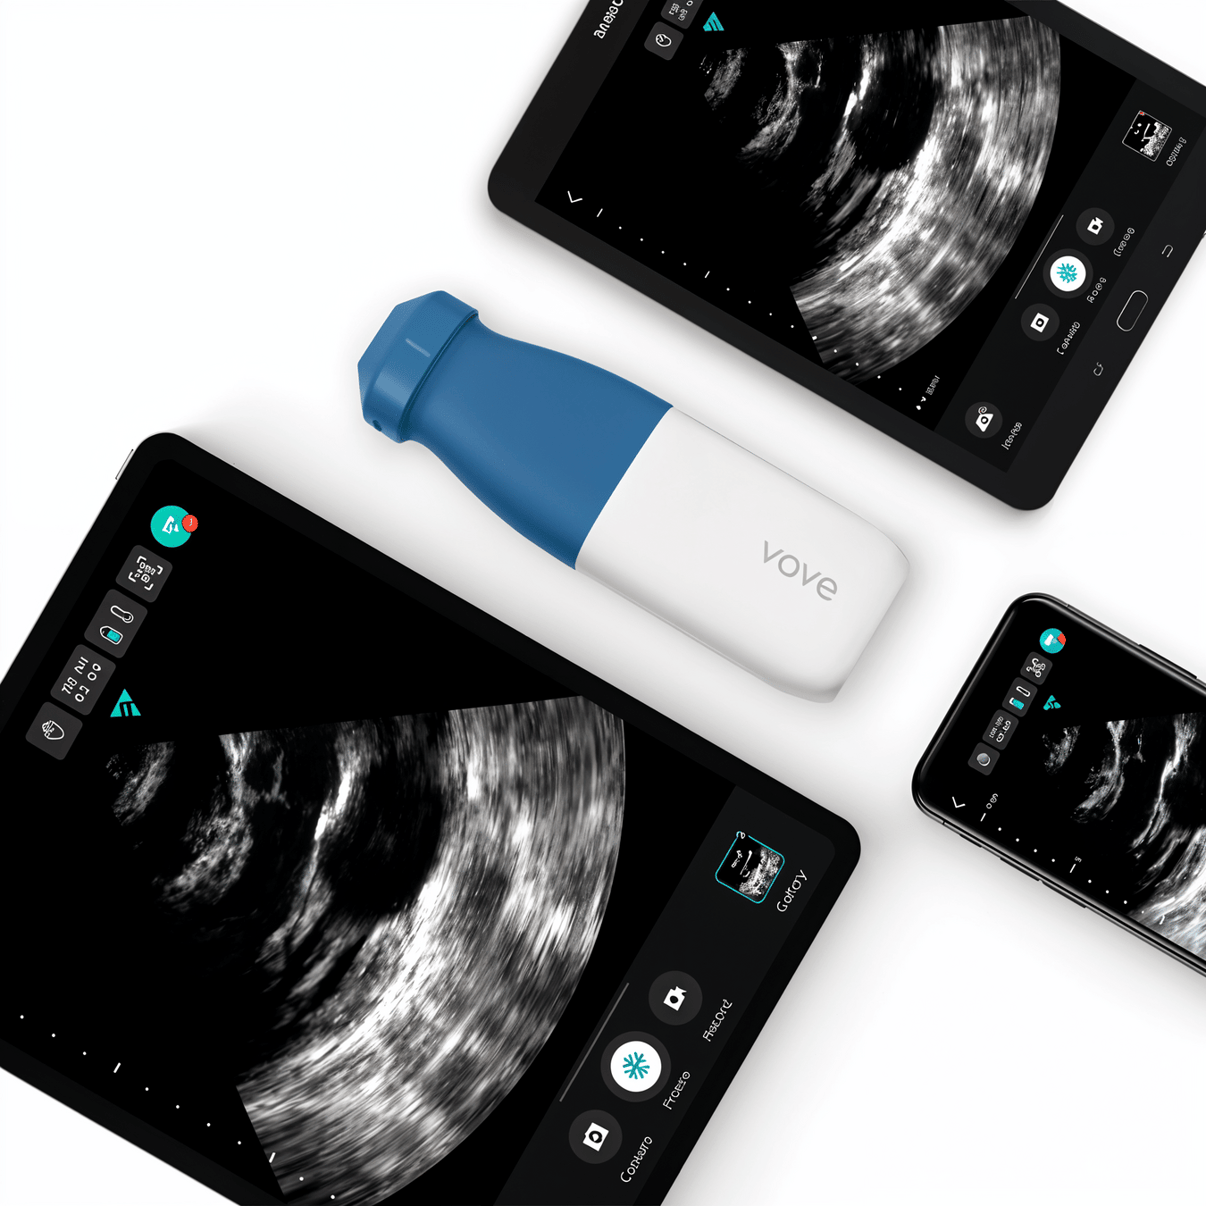
Vave to innowacyjne, bezprzewodowe urządzenie USG stworzone przez Vave Health, firmę z branży technologii medycznych z Doliny Krzemowej. Jej misją jest uwolnienie potencjału ultrasonografii i zapewnienie do niej dostępu wszędzie tam, gdzie potrzebują jej pacjenci. Od 2019 roku firma przeprowadziła ponad 1 mln udanych badań i zdobyła sześć nagród.
Przeczytaj całą historięPrzeczytaj całą historię
Środki bezpieczeństwa
Wielowarstwowe zabezpieczenia, które chronią dane pacjentów i zapewniają nieprzerwane działanie twoich aplikacji.
Nasz proces zgodności
Włączamy działania związane ze zgodnością w cały cykl tworzenia oprogramowania, dzięki czemu twoja aplikacja medyczna przechodzi ocenę regulacyjną już za pierwszym razem, a ty unikasz kosztownych poprawek i opóźnień we wdrożeniu.

1. Analiza wymagań
Analizujemy konkretne wymogi regulacyjne, które mają zastosowanie do twojej aplikacji dla ochrony zdrowia w zależności od jej funkcjonalności, rynku docelowego i sposobu przetwarzania danych.
Co się dzieje na tym etapie:
Określenie zakresu regulacyjnego
Mapowanie wymogów zgodności z przepisami
Analiza luk względem obecnego stanu
Planowanie architektury zgodności z przepisami

2. Ocena ryzyka
Przeprowadzamy kompleksową ocenę ryzyka, aby zidentyfikować potencjalne zagrożenia dla bezpieczeństwa i prywatności danych pacjentów oraz opracować strategie ich ograniczania.
Co się dzieje na tym etapie:
Modelowanie zagrożeń i identyfikacja ryzyka
Ocena wpływu i prawdopodobieństwa
Priorytetyzacja ryzyka
Dobór zabezpieczeń i plan wdrożenia

3. Projektowanie zgodne z wymogami
Uwzględnienie wymogów zgodności już na etapie projektowania sprawia, że kwestie prywatności, bezpieczeństwa i regulacyjne stają się częścią architektury aplikacji.
Co się wtedy dzieje:
Wdrożenie privacy by design
Opracowanie architektury bezpieczeństwa
Specyfikacja zabezpieczeń technicznych
Przegląd i walidacja projektu

4. Bezpieczne tworzenie oprogramowania
Wdrażanie praktyk bezpiecznego programowania i regularnych testów bezpieczeństwa, aby wcześnie wykrywać podatności i skutecznie je usuwać.
Co się wtedy dzieje:
Wdrożenie standardów bezpiecznego programowania
Regularne przeglądy bezpieczeństwa kodu
Skanowanie podatności w zależnościach
Statyczne i dynamiczne testy bezpieczeństwa aplikacji

5. Walidacja zgodności
Kompleksowe testy i walidacja, które potwierdzają, że wszystkie wdrożone zabezpieczenia rzeczywiście spełniają wymogi regulacyjne i standardy bezpieczeństwa.
Co się wtedy dzieje:
Testowanie zabezpieczeń
Walidacja wymogów zgodności
Testy penetracyjne
Przegląd i weryfikacja dokumentacji

6. Dokumentacja i dowody
Przygotowanie pełnej dokumentacji potwierdzającej zgodność z wymogami regulacyjnymi oraz dostarczającej dowodów wdrożonych zabezpieczeń i procesów.
Co się wtedy dzieje:
Dokumentacja wdrożonych zabezpieczeń
Raporty z oceny ryzyka
Wyniki testów i dowody walidacji
Przygotowanie poświadczenia zgodności
Nasi partnerzy w obszarze zgodności

Partnerzy certyfikacji ISO
Współpracujemy z akredytowanymi jednostkami certyfikującymi przy wdrażaniu i walidacji naszych programów zgodności z ISO 27001 i ISO 13485.
Doradcy ds. zgodności z HIPAA
Współpracujemy z ekspertami ds. zgodności w ochronie zdrowia, aby mieć pewność, że nasze wdrożenia HIPAA spełniają zarówno wymagania techniczne, jak i administracyjne.

Partnerzy ds. testów bezpieczeństwa
Współpracujemy z wyspecjalizowanymi firmami testującymi bezpieczeństwo, aby przeprowadzać niezależne oceny naszych aplikacji medycznych.

Konsultanci regulacyjni
Współpracujemy z konsultantami ds. regulacyjnych, aby sprawnie poruszać się po złożonych wymogach zgodności dla oprogramowania medycznego w różnych jurysdykcjach.
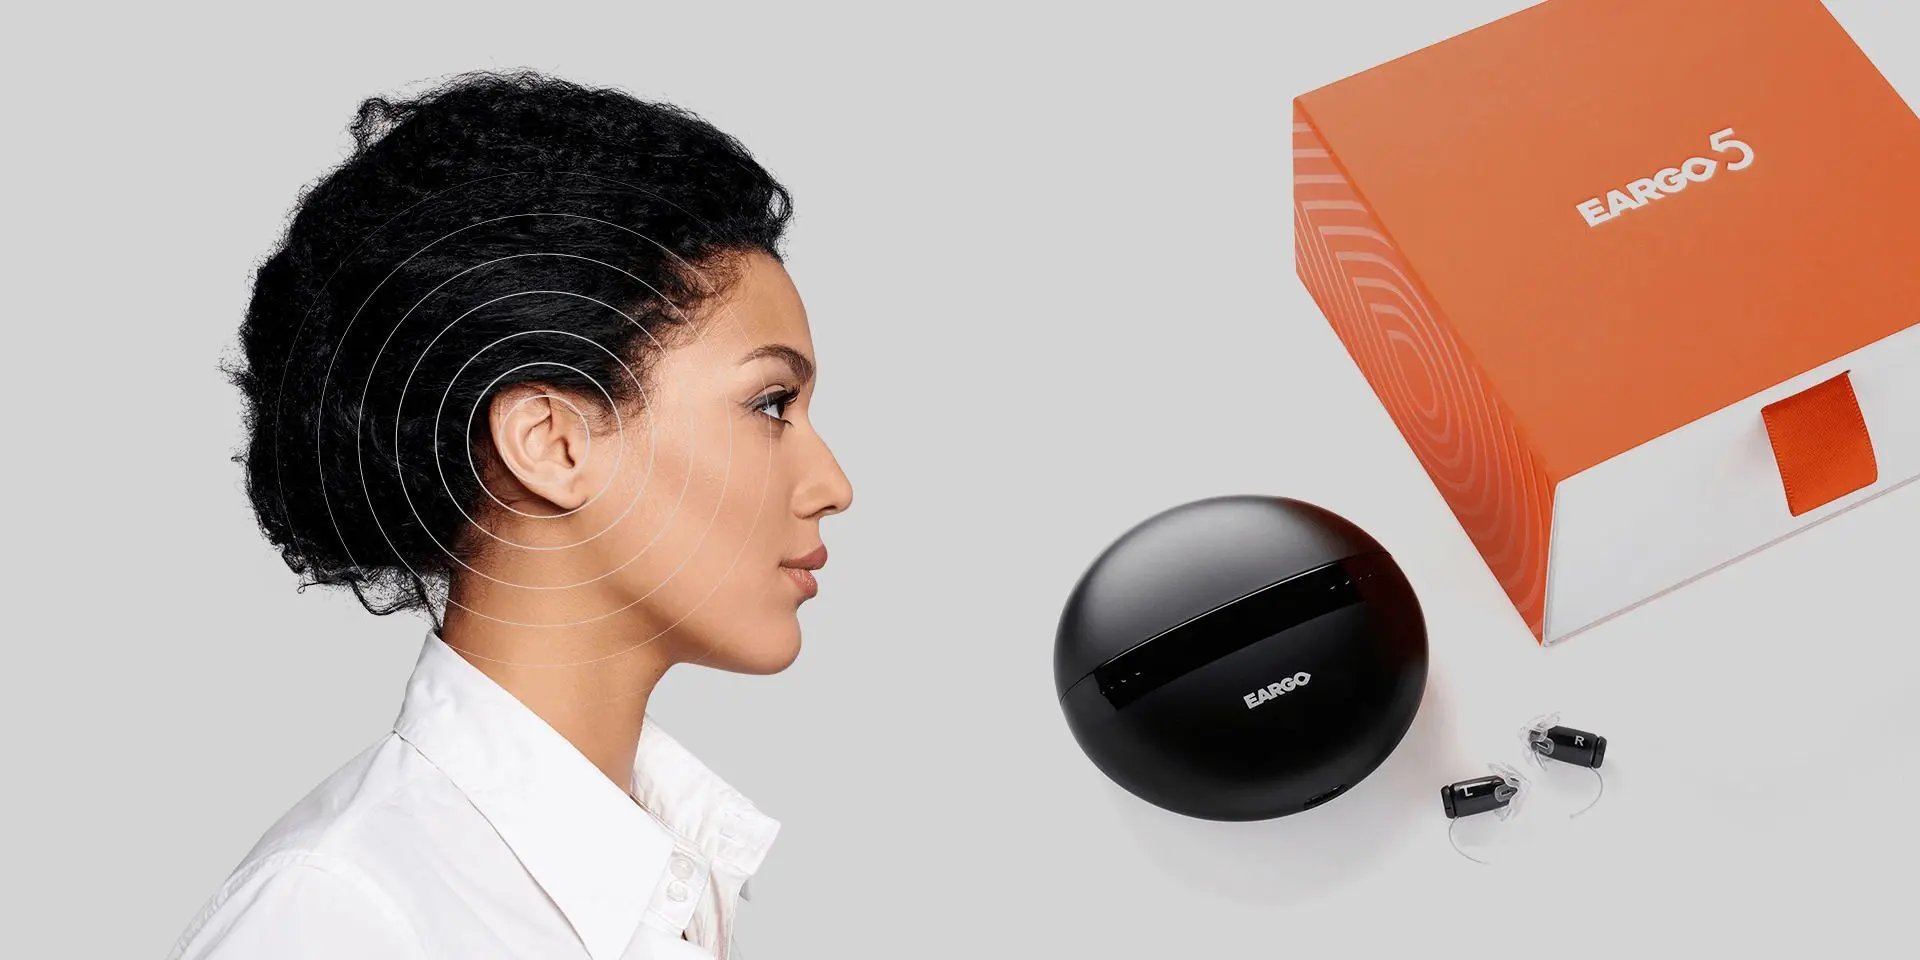
Wybrane case studyEargo
Nowe podejście do technologii słuchu dzięki intuicyjnemu oprogramowaniu Eargo
Eargo to amerykański pionier w obszarze dbania o zdrowie słuchu, którego misją jest poprawa jakości życia osób z ubytkiem słuchu. Eargo łączy dyskretne aparaty słuchowe z przyjazną w obsłudze technologią mobilną.
Przeczytaj całą historięPrzeczytaj całą historię
Gotowy, by stworzyć rozwiązanie medyczne zgodne z wymogami?
Mamy 16 lat doświadczenia w HealthTech i dostarczamy rezultaty, na których możesz polegać.
Porozmawiaj z zespołemPorozmawiaj z zespołem

Jestem tutaj, aby poznać twoje wymagania i odpowiedzieć na wszystkie pytania. Moje duże doświadczenie i dogłębna znajomość rynku technologii medycznych pomogą ci przejść przez złożone wyzwania technologiczne w sektorze ochrony zdrowia.
Piotr Zając | HealthTech Director
Skontaktuj sięSkontaktuj się