Testowanie i QA mają kluczowe znaczenie w aplikacjach medycznych, ponieważ pojedynczy błąd może zaszkodzić pacjentowi, naruszyć zgodność z przepisami i zniszczyć zaufanie. Błędne przypomnienie o dawce, utrata sygnału EKG albo wyciek dokumentacji mogą komuś zaszkodzić i narazić firmę na działania regulatorów. To sprawia, że stawka jest znacznie wyższa niż w przypadku oprogramowania konsumenckiego: według prognoz globalny rynek telemedycyny przekroczy 280 miliardów USD do 2030 roku, rosnąc w tempie niemal 24% rocznie (Grand View Research, Telehealth Market Report 2025–2030), a wraz z tą skalą pojawiają się bardziej rygorystyczne zasady ochrony danych, zmieniające się wytyczne EU MDR i FDA SaMD oraz wyższe oczekiwania użytkowników dotyczące prywatności, dokładności i niezawodności.
Nowoczesne produkty z obszaru digital health często są regulowanymi wyrobami medycznymi, narzędziami wykorzystującymi AI i zaufanymi elementami opieki nad pacjentem. W przypadku takich produktów zapewnienie jakości (QA) i testowanie przestają być ostatnim etapem przed wdrożeniem, a stają się strategicznymi zabezpieczeniami, które od pierwszego dnia projektu kształtują bezpieczeństwo, zgodność z przepisami i zaufanie użytkowników.
Podsumowanie dla kadry zarządzającej
W digital health QA to ciągła dyscyplina, która obejmuje cały proces — od tworzenia koncepcji produktu po monitorowanie po wdrożeniu — a nie etap kontrolny na końcu tworzenia oprogramowania. Regulacje takie jak EU MDR, HIPAA i FDA SaMD oczekują dziś ciągłej walidacji, a nie jednorazowych testów, dlatego działania związane z jakością trzeba planować, dokumentować i przygotowywać tak, by dało się je audytować w całym cyklu życia produktu.
Zespoły, które traktują przejrzystość danych, dokładność kliniczną i bezpieczeństwo jako kluczowe cechy produktu, a nie pola do odhaczenia w obszarze zgodności z przepisami, zamieniają obciążenie regulacyjne w przewagę konkurencyjną. Moduły AI i uczenia maszynowego dodają kolejną warstwę: wymagają testowania pod kątem bezstronności, wyjaśnialności i jakości działania modelu w czasie.
Efektem dobrze wykonanej pracy jest produkt, na którym mogą polegać klinicyści, regulatorzy i pacjenci.
Dlaczego warto testować mobilne aplikacje medyczne?
Testowanie aplikacji medycznych chroni pacjentów i pomaga utrzymać zaufanie. Wykrywanie błędów to tylko część tego procesu — głębszym celem jest potwierdzenie, że każda funkcja działa zgodnie z założeniami w warunkach regulacyjnych, etycznych i rzeczywistych. Dla firm z obszaru digital health rygorystyczne testowanie oddziela obiecujący pomysł od produktu, na którym mogą polegać lekarze, regulatorzy i pacjenci.
Łańcuch przyczynowo-skutkowy jest tu krótki i bezwzględny. Pominięty wymóg prowadzi do niezgodnego z przepisami procesu albo nieprawidłowych danych pacjenta; nieprawidłowe dane skutkują błędną decyzją kliniczną albo odrzuceniem zgłoszenia regulacyjnego; każdy z tych scenariuszy podważa zaufanie, które trudno odbudować. Solidne QA przerywa ten łańcuch odpowiednio wcześnie — wtedy, gdy poprawki są tanie i żaden pacjent nie jest narażony.
Na czym polega testowanie aplikacji medycznych?
Testowanie aplikacji medycznych to proces systematycznej oceny rozwiązań digital health (oprogramowania mobilnego, webowego i współpracującego z połączonymi urządzeniami), który ma potwierdzić, że są bezpieczne, niezawodne, zgodne z przepisami i użyteczne, zanim trafią do pacjentów lub klinicystów. Łączy tradycyjne QA w oprogramowaniu z walidacją na poziomie medycznym: obejmuje sprawdzanie dokładności danych, działania w warunkach klinicznych, ochrony przed naruszeniami HIPAA i RODO oraz zgodności ze standardami takimi jak FDA SaMD, ISO 13485 i EU MDR. Dobrze przeprowadzone potwierdza, że funkcje takie jak śledzenie danych, diagnostyka czy telekonsultacje działają prawidłowo, a jednocześnie chronią prywatność pacjentów, odpowiadają na potrzeby związane z dostępnością i spełniają etyczne oraz regulacyjne wymagania współczesnej medycyny.
Jak QA tworzy wartość w digital health
QA tworzy wartość, zamieniając ryzyko kliniczne i regulacyjne w udokumentowane dowody, a te dowody — w szybsze zatwierdzenia i trwałe zaufanie. Mechanizm ten opiera się na jasnym łańcuchu zależności. Wczesne QA, prowadzone zgodnie z podejściem shift-left, zmniejsza liczbę błędów, które przetrwają do późnych etapów tworzenia oprogramowania, co obniża koszt poprawek i pozwala utrzymać przewidywalny harmonogram. Zdyscyplinowane testowanie i identyfikowalność tworzą dokumentację gotową do audytu, co skraca przegląd regulacyjny. Produkt, którego działanie zostało wyraźnie potwierdzone, buduje zaufanie klinicystów i pacjentów, a to zaufanie napędza adopcję i retencję — czyli biznesowy zwrot z jakości.
Każde ogniwo zależy od poprzedniego. Jeśli pominiesz wczesne zaangażowanie, ślad audytowy będzie słaby; jeśli pominiesz dokumentację, zatwierdzenia się opóźnią; jeśli wypuścisz coś zawodnego, adopcja nigdy nie nabierze rozpędu. To właśnie traktowanie QA jako ciągłego systemu, a nie punktu kontrolnego przed wydaniem, pozwala utrzymać ten łańcuch w całości.
Kiedy powinno się rozpocząć testowanie aplikacji digital health?
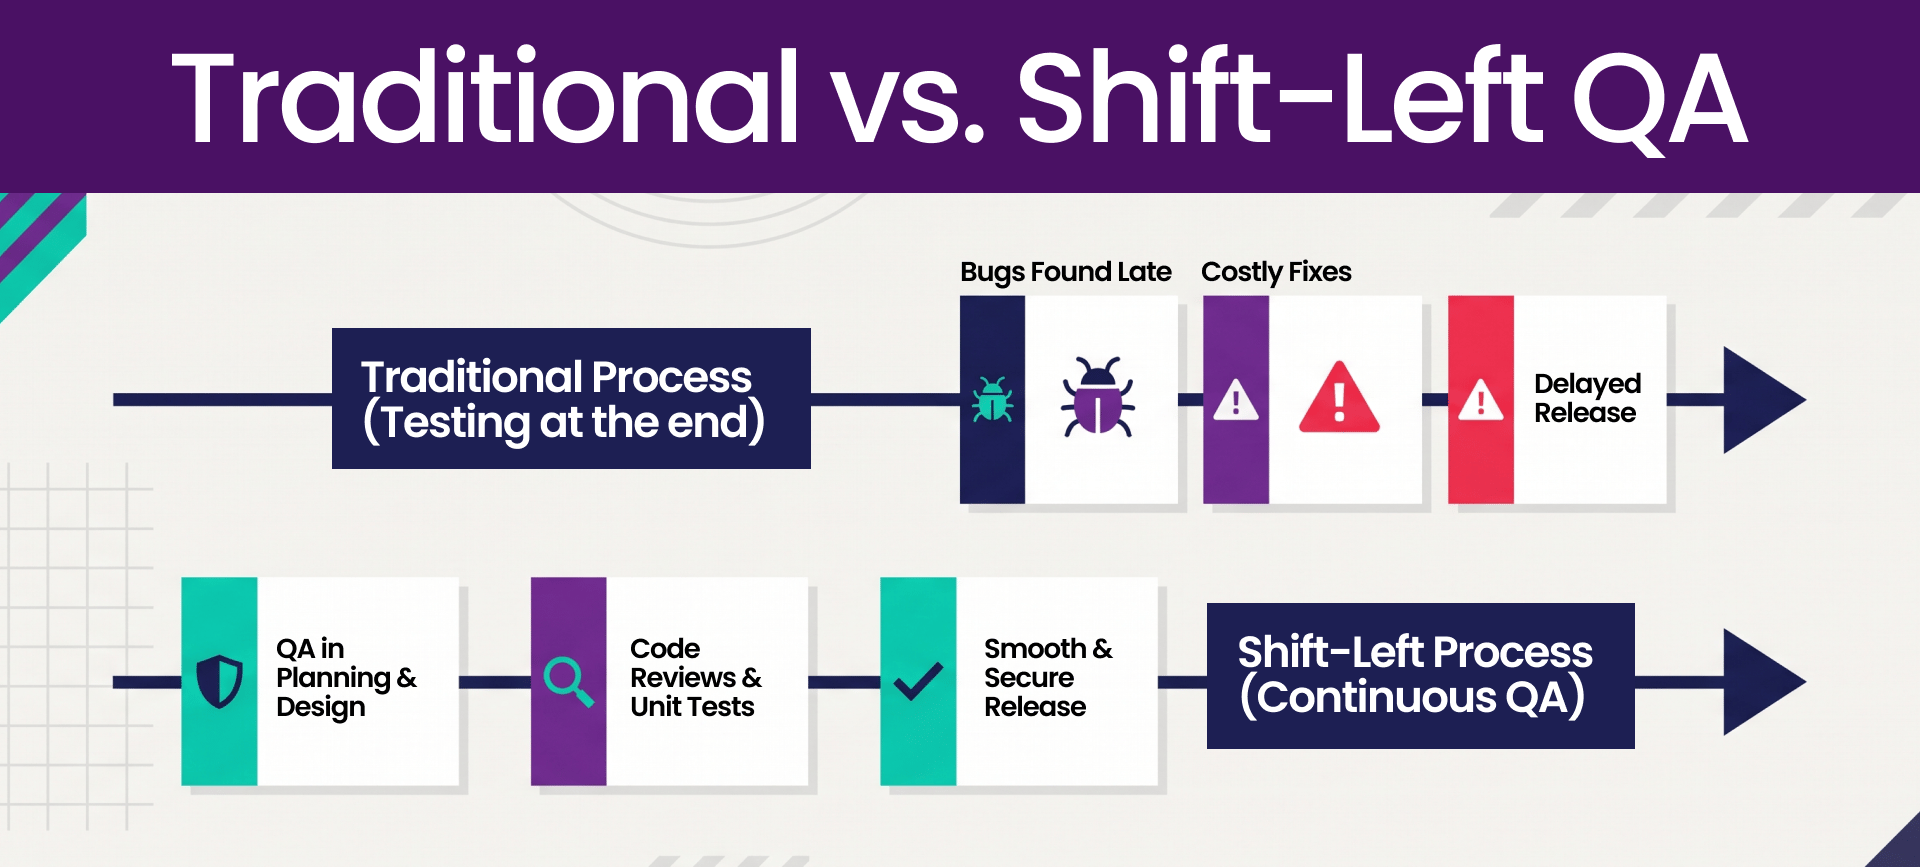
Testowanie powinno zaczynać się już na etapie koncepcji, na długo przed napisaniem choćby jednej linijki kodu. Prace QA ruszają w momencie, gdy zespół analizuje wymagania produktowe dotyczące aplikacji digital health. To wczesne zaangażowanie, znane jako shift-left testing, pozwala zespołom QA wychwycić problemy ze zgodnością z przepisami, użytecznością i przetwarzaniem danych, gdy wizja produktu dopiero się kształtuje. Włączenie QA w zbieranie wymagań prowadzi do powstania jasnych kryteriów akceptacji powiązanych z bezpieczeństwem medycznym, integralnością danych i oczekiwaniami regulatorów, co obniża koszt poprawek na późniejszych etapach i sprawia, że każda decyzja techniczna pozostaje zgodna z bezpieczeństwem pacjenta i ramami prawnymi.
Dlaczego wczesne zaangażowanie ma znaczenie
W tradycyjnych projektach software’owych QA wchodzi po etapie developmentu i wykrywa błędy na końcu. W digital health takie podejście jest ryzykowne i kosztowne: pominięty wymóg może prowadzić do procesu niezgodnego z przepisami albo do nieprawidłowych danych pacjenta. Wczesne włączenie testerów i ekspertów od zgodności z przepisami pozwala zespołom weryfikować założenia z ekspertami dziedzinowymi (SME), takimi jak klinicyści, inspektorzy ochrony danych i konsultanci regulacyjni. Taka współpraca zamienia wiedzę kliniczną w precyzyjne, testowalne wymagania, dzięki czemu aplikacja od początku spełnia zarówno cele funkcjonalne, jak i obowiązki regulacyjne.
Przykładowy scenariusz: zbieranie wymagań w praktyce
Weźmy startup z obszaru telekardiologii tworzący aplikację do monitorowania danych EKG pacjenta. Na etapie product discovery specjaliści QA dołączają do warsztatów z kardiologami i Product Ownerami, aby zdefiniować progi alertów, standardy szyfrowania przesyłanych danych i ścieżki użytkownika dla powiadomień awaryjnych. Kwestionując każde założenie już na początku — na przykład pytając: „Co się stanie, jeśli sygnał zostanie utracony podczas transmisji?” — zespół QA ujawnia luki kliniczne i techniczne, które w innym przypadku mogłyby zagrozić bezpieczeństwu pacjenta albo opóźnić zatwierdzenie regulacyjne.
Lista kontrolna zadań QA przed rozpoczęciem developmentu
Przeanalizuj koncepcję produktu pod kątem konsekwencji regulacyjnych (MDR, FDA SaMD, HIPAA, GDPR).
Zdefiniuj mierzalne kryteria akceptacji dla wszystkich funkcji powiązanych z bezpieczeństwem klinicznym.
Określ wymagania dotyczące przetwarzania danych i interoperacyjności (np. HL7 FHIR).
Przeprowadź ocenę ryzyka i przygotuj macierz identyfikowalności.
Zaplanuj środowiska testowe, zbiory danych i strategie automatyzacji.
Zaangażuj ekspertów dziedzinowych, aby zweryfikowali założenia.
Ustal standardy dokumentacji na potrzeby audytów i certyfikacji.
Jakie są najlepsze praktyki w testowaniu mobilnych aplikacji medycznych?
Testowanie mobilnych aplikacji medycznych wymaga zdyscyplinowanego podejścia, które łączy inżynierię oprogramowania z precyzją kliniczną. Zespół QA nie tylko wykrywa błędy, ale też weryfikuje, czy każda funkcja jest zgodna z regulacjami ochrony zdrowia, chroni dane pacjentów i działa niezawodnie w rzeczywistych warunkach. Siedem praktyk pomaga zespołom tworzącym rozwiązania digital health utrzymać bezpieczeństwo, zgodność z przepisami i zaufanie użytkowników przez cały cykl życia aplikacji.
1. Połącz testy funkcjonalne i regulacyjne
Zweryfikuj każdą funkcję zarówno pod kątem poprawności technicznej, jak i zgodności z przepisami. Przykładowo testowanie modułu do śledzenia objawów powinno potwierdzić, że wpisywane dane są poprawne, a ich przechowywanie jest zgodne z HIPAA lub RODO. Macierze identyfikowalności, które łączą wymagania użytkowników z przypadkami testowymi, pomagają dopilnować, by aspekty kluczowe dla zgodności nie zostały pominięte.
2. Testuj na rzeczywistych urządzeniach i w rzeczywistych środowiskach
Aplikacje medyczne działają na prywatnych urządzeniach pacjentów w nieprzewidywalnych warunkach, a same symulatory nie są w stanie tego odtworzyć. Testowanie na różnych fizycznych urządzeniach, systemach operacyjnych i w różnych scenariuszach łączności pozwala odzwierciedlić rzeczywistą zmienność, taką jak słaby zasięg sieci, przegrzewanie się urządzenia czy tryby oszczędzania baterii.
3. Na bieżąco weryfikuj bezpieczeństwo i prywatność danych
Ochrona danych pacjentów jest w centrum działań QA w ochronie zdrowia. Testy penetracyjne, weryfikacja szyfrowania i audyty privacy by design to podstawowe elementy tego procesu. Na etapie testów dane powinny być anonimizowane, a bezpieczne uwierzytelnianie i zarządzanie sesją — zweryfikowane. Regularne przeglądy pod kątem aktualnych standardów, takich jak ISO 27001 i NIST SP 800-53, pomagają utrzymać aktualność zabezpieczeń.
4. Weryfikuj poprawność kliniczną i UX
Ścisła współpraca z klinicystami, pacjentami i badaczami UX to jedyny wiarygodny sposób, by zweryfikować poprawność kliniczną i użyteczność. Użytkownicy aplikacji medycznych różnią się wiekiem, kompetencjami technicznymi i potrzebami w zakresie dostępności, dlatego testy użyteczności powinny potwierdzić, że interfejs wspiera podejmowanie właściwych decyzji i spełnia standardy dostępności (WCAG 2.1 AA). Nieintuicyjny interfejs w aplikacji medycznej może być równie niebezpieczny jak błąd w kodzie.
5. Automatyzuj testy regresji i integracyjne
Automatyzacja pomaga utrzymać niezawodność mimo częstych aktualizacji i integracji z urządzeniami IoT czy systemami szpitalnymi. Zautomatyzuj testy API, testy jednostkowe i testy regresji w ramach CI/CD pipeline, a ręczne testy eksploracyjne zostaw dla przypadków brzegowych oraz nowych funkcji związanych z wymogami regulacyjnymi, które wymagają ludzkiej oceny.
6. Monitoruj wydajność i zgodność po wdrożeniu
Testowanie nie kończy się na wydaniu aplikacji. Ciągły monitoring w czasie rzeczywistym, analiza awarii i zaplanowane audyty zgodności pomagają utrzymać długoterminową stabilność i zgodność z regulacjami. Metryki takie jak wskaźnik defektów, dostępność, opóźnienia w wymianie danych i satysfakcja pacjentów pokazują bieżącą jakość. W przypadku aplikacji opartych na AI należy regularnie oceniać trafność modeli i potencjalne uprzedzenia, aby zachować poprawność kliniczną i bezstronność.
7. Dokumentuj wszystko dokładnie
Kompleksowa dokumentacja to zarówno dobra praktyka, jak i wymóg regulacyjny. Plany testów, raporty z testów, oceny ryzyka i podsumowania walidacji powinny być wersjonowane i przechowywane w formacie umożliwiającym audyt na potrzeby przeglądów FDA, MDR lub ISO. Jasna i spójna dokumentacja potwierdza niezawodność, wspiera identyfikowalność i może przyspieszyć uzyskanie zgody regulacyjnej.
Jak współpracować z zespołem QA przy projekcie aplikacji medycznej
Współpraca między zespołami developmentu, QA i produktu to podstawa bezpiecznego oprogramowania digital health zgodnego z przepisami. W tym kontekście testowanie jest ciągłym, międzyfunkcyjnym wysiłkiem, w który angażują się programiści, inżynierowie QA, projektanci UX i Product Ownerzy, tak aby każda funkcja była zgodna z wymogami poprawności klinicznej, potrzebami użytkowników i oczekiwaniami regulacyjnymi.
Model współpracy
W nowoczesnym procesie pracy health-tech QA angażuje się we współpracę z programistami i specjalistami UX od pierwszego dnia. Programiści tworzą skalowalny kod, a inżynierowie QA projektują strategie testów i frameworki automatyzacji, które weryfikują zarówno funkcjonalność, jak i zgodność z przepisami. Eksperci UX wnoszą wiedzę z zakresu dostępności, użyteczności i doświadczenia pacjenta, tak aby interfejsy wspierały bezpieczne podejmowanie decyzji. Product Ownerzy łączą cele biznesowe z priorytetami zgodności, koordynując priorytety i oceny ryzyka.
Poza głównym zespołem współpraca często obejmuje też specjalistów ds. regulacji i klinicystów. Eksperci regulacyjni potwierdzają, że aplikacja spełnia obowiązkowe standardy, a klinicyści weryfikują przepływy pracy i progi kliniczne. Informacja zwrotna od pacjentów zbierana podczas testowania prototypu stanowi dodatkową warstwę pewności.
Najlepsze praktyki we współpracy międzyfunkcyjnej
Ustal jasny rytm komunikacji: cotygodniowe spotkania triage i codzienne stand-upy z udziałem QA.
Dokumentuj artefakty testowe we współdzielonych repozytoriach na plany testów, kryteria akceptacji i macierze identyfikowalności.
Uzgodnij KPI, takie jak wskaźnik defektów wykrytych po wdrożeniu, procent pokrycia testami i średni czas do rozwiązania problemu (MTTR).
Dbaj o przejrzystość prac dzięki współdzielonym dashboardom do śledzenia zgłoszeń, checklistom zgodności i ocenom ryzyka.
Wspieraj ciągłe uczenie się poprzez wzajemne szkolenia między QA, developmentem i ekspertami regulacyjnymi.
Frameworki do testowania aplikacji digital health
Testowanie aplikacji medycznej oznacza wykazanie, że jest bezpieczna, odpowiednio zabezpieczona i zgodna z przepisami w każdym realistycznym scenariuszu, a nie tylko potwierdzenie, że funkcje działają. Ponieważ te produkty łączą komponenty mobilne, webowe, IoT i AI, zespoły QA potrzebują zestawu narzędzi, frameworków automatyzacji i praktyk DevOps, które od pierwszego dnia sprawiają, że testowanie jest ciągłe, oparte na danych i gotowe do audytu.
Dzisiejsze testowanie wykracza poza walidację funkcjonalną i obejmuje interoperacyjność, integralność danych oraz zgodność z odpowiednimi regulacjami. Poniższe frameworki odpowiadają na te potrzeby.
Shift-left testing. Testowanie zaczyna się już na etapie projektowania i planowania, a nie dopiero po zakończeniu developmentu. Takie podejście pozwala specjalistom QA wychwycić ryzyka związane z przepływem danych, poprawnością kliniczną i zgodnością z przepisami na długo przed powstaniem kodu, co obniża koszty i ogranicza opóźnienia we wdrożeniu, a także od początku dostosowuje dokumentację do wymogów regulacyjnych.
Automated testing. Automatyzacja to fundament nowoczesnego QA w ochronie zdrowia — przyspiesza powtarzalne testy, a jednocześnie zwiększa dokładność i spójność. Szczególnie ważne są dwa obszary: testy regresji, które potwierdzają, że nowe funkcje lub poprawki nie psują istniejącej funkcjonalności, oraz testy API, które potwierdzają bezpieczną i wydajną wymianę danych między aplikacjami mobilnymi, serwerami i systemami zewnętrznymi.
Test data management. Realistyczne dane dają miarodajne wyniki, ale w ochronie zdrowia prywatność jest najważniejsza. Zespoły QA powinny korzystać z syntetycznych lub zanonimizowanych zbiorów danych, które odzwierciedlają rzeczywiste informacje o pacjentach, nie ujawniając danych osobowych, co chroni prywatność i wspiera powtarzalne testy, gotowe do audytu, w realistycznych warunkach.
Ciągłe testowanie w potokach CI/CD. W środowiskach regulowanych testowanie jest procesem ciągłym, a nie jednorazowym działaniem. Integracja testów automatycznych z potokami CI/CD — z użyciem narzędzi takich jak Jenkins, GitLab CI czy Azure DevOps — pozwala weryfikować każdy build pod kątem funkcjonalności, bezpieczeństwa i zgodności z przepisami. Dobrze zaprojektowane środowisko CI/CD w ochronie zdrowia obejmuje automatyczne skany bezpieczeństwa, kontrole zgodności z przepisami oraz macierze śledzenia.
Testowanie oparte na ryzyku. Nie każda funkcja niesie ze sobą takie samo ryzyko. Funkcja śledzenia objawów lub udostępniania danych wymaga bardziej rygorystycznych testów niż menu ustawień. Nadawanie priorytetu kluczowym funkcjom, takim jak algorytmy kliniczne, płatności i obsługa danych pacjentów, pozwala skupić wysiłki testowe tam, gdzie niezawodność ma największe znaczenie.
KPI dla QA w obszarze digital health
Aplikacje z obszaru digital health podlegają wyższym standardom niż oprogramowanie konsumenckie, ponieważ użyteczność, dokładność danych i bezpieczeństwo bezpośrednio wpływają na wyniki leczenia pacjentów. Produkty, którym można zaufać, powstają dzięki zespołom QA, które w każdym cyklu wydawniczym łączą precyzję techniczną, świadomość kliniczną i mierzalne wskaźniki efektywności.
Testy zgodności z przepisami i bezpieczeństwa
Bezpieczeństwo i zgodność z przepisami stanowią fundament QA w ochronie zdrowia. Każda aplikacja musi chronić dane pacjentów i spełniać standardy takie jak HIPAA, GDPR, MDR oraz wymagania FDA dla SaMD. Testy bezpieczeństwa powinny obejmować testy penetracyjne, walidację szyfrowania oraz skany podatności, które wykrywają słabe punkty w obszarze uwierzytelniania, przechowywania danych i kanałów komunikacji. Powszechnie stosowanym punktem odniesienia jest brak nierozwiązanych krytycznych podatności przed wydaniem.
Testy użyteczności (UI i UX)
Aplikacja medyczna może spełniać wszystkie standardy techniczne i mimo to zakończyć się niepowodzeniem, jeśli użytkownicy uznają ją za nieintuicyjną. Testy użyteczności potwierdzają, że pacjenci, klinicyści i opiekunowie mogą korzystać z aplikacji bezpiecznie i efektywnie, mierząc dostępność, przejrzystość nawigacji oraz zapobieganie błędom. Praktycznym punktem odniesienia jest wynik w skali System Usability Scale (SUS) powyżej 68, co wskazuje na dobrą użyteczność. Wczesne zbieranie opinii pacjentów i klinicystów pozwala później uniknąć problemów z bezpieczeństwem związanych z użytecznością.
Testy interoperacyjności
Nowoczesne ekosystemy ochrony zdrowia opierają się na wymianie danych. Testy interoperacyjności potwierdzają, że aplikacje mogą bezpiecznie wymieniać informacje z systemami EHR, bazami danych szpitali i interfejsami API firm trzecich z użyciem standardów takich jak HL7 FHIR. Powinny one obejmować walidację mapowania danych, poprawność transmisji oraz obsługę przełączania awaryjnego, tak aby aplikacja integrowała się z procesami klinicznymi bez utraty lub uszkodzenia wrażliwych danych.
Testy kompatybilności z urządzeniami
Ponieważ urządzenia wearable i IoT obejmują dziś wszystko — od glukometrów po smartwatche — aplikacje medyczne muszą działać spójnie na różnych typach sprzętu. Standardy oraz wytyczne FDA wymagają testów współistnienia bezprzewodowego opartych na ryzyku (np. ANSI C63.27, AAMI TIR69), aby wykazać, że kluczowe parametry działania utrzymują się mimo zakłóceń i w warunkach rzeczywistych. Zespoły powinny kompleksowo weryfikować integralność danych i opóźnienia w transmisji między urządzeniami, wersjami systemów operacyjnych i firmware’em oraz określać akceptowalne limity opóźnień i utraty pakietów na podstawie zamierzonego zastosowania i analizy ryzyka.
Testy wydajnościowe
Testy wydajnościowe oceniają, jak aplikacja zachowuje się pod obciążeniem w warunkach zbliżonych do rzeczywistych, mierząc czas odpowiedzi, szybkość przetwarzania danych i dostępność przy dużym obciążeniu użytkowników. Cele należy ustalać dla każdego produktu osobno na podstawie ryzyka klinicznego, a aplikację testować w różnych warunkach sieciowych (Wi‑Fi, 4G, 5G, tryb offline), aby potwierdzić jej odporność w zróżnicowanych środowiskach klinicznych (FDA on Wireless Medical Devices).
Testy funkcjonalne i regresyjne
Testy funkcjonalne potwierdzają, że każda funkcja działa zgodnie z założeniami — od formularzy wprowadzania danych po powiadomienia alarmowe. Wraz z dojrzewaniem aplikacji testy regresyjne stają się niezbędne: potwierdzają, że aktualizacje, poprawki i nowe funkcje nie psują istniejącego działania ani nie naruszają zgodności z przepisami. W ochronie zdrowia testy regresyjne często koncentrują się na funkcjach krytycznych, takich jak transmisja danych, harmonogram przyjmowania leków i alerty dla pacjentów.
W przypadku regulowanego oprogramowania medycznego nie istnieje uniwersalny benchmark dla wskaźnika przedostawania się krytycznych defektów do środowiska produkcyjnego po wdrożeniu. Standardy takie jak IEC 62304 oraz wytyczne FDA dotyczące nadzoru po wprowadzeniu na rynek wymagają procesu opartego na ryzyku, a nie stałego progu, dlatego wiele zespołów pracujących nad systemami krytycznymi dla bezpieczeństwa wyznacza sobie wewnętrzny cel na poziomie zera krytycznych defektów wykrytych po wdrożeniu i odpowiednio definiuje własne cele skuteczności ich usuwania.
Jak mierzyć skuteczność QA w digital health
QA bez wskaźników potwierdzających jego skuteczność jest niepełne. Poniższe mierniki pomagają ilościowo ocenić niezawodność, bezpieczeństwo i zaufanie użytkowników. Cele najlepiej ustalać wewnętrznie, w odniesieniu do profilu ryzyka każdego produktu, zamiast kopiować je z ogólnej tabeli; jedyną wartością z opublikowanym punktem odniesienia jest wynik SUS.
KPI | Co mierzy | Jak wyznaczyć cel |
|---|---|---|
Skuteczność usuwania defektów | Odsetek krytycznych błędów wykrytych i naprawionych przed wydaniem | Wewnętrzny cel oparty na ryzyku; zespoły pracujące nad systemami krytycznymi dla bezpieczeństwa dążą do niemal zerowej liczby krytycznych defektów wykrytych po wdrożeniu |
Wskaźnik retencji użytkowników | Odsetek użytkowników regularnie korzystających z kluczowych funkcji zdrowotnych | Porównuj z benchmarkiem dla swojej kategorii produktu i wartością bazową |
Wskaźnik incydentów bezpieczeństwa | Liczba zgłoszonych problemów z bezpieczeństwem na wydanie | Cel wewnętrzny; zero nierozwiązanych krytycznych podatności w momencie wydania |
Wynik zgodności regulacyjnej | Odsetek elementów dokumentacji i audytu spełniających standardy | Pełna zgodność z obowiązującymi standardami |
Wynik użyteczności (SUS) | Satysfakcja użytkowników i dostępność | Powyżej 68 na 100 (wartość referencyjna) |
Co robi zespół QA po wydaniu aplikacji?
Uruchomienie aplikacji rozpoczyna nowy etap QA, zamiast go kończyć. Gdy aplikacja medyczna zaczyna działać na żywo, zespół przechodzi od walidacji przed wydaniem do monitorowania po wydaniu, potwierdzając, że produkt działa zgodnie z założeniami w rzeczywistych warunkach. Nawet rygorystyczne testy przed wydaniem nie są w stanie w pełni odtworzyć środowiska produkcyjnego, które różni się konfiguracją, jakością danych i zachowaniem użytkowników. W tym właśnie miejscu ciągłe QA pokazuje swoją wartość: wykrywa i naprawia problemy, monitoruje produkt działający na żywo i stopniowo go usprawnia.
Monitorowanie po wydaniu
Po wdrożeniu zespoły QA monitorują stan aplikacji za pomocą paneli analitycznych, logów awarii i wskaźników wydajności. Dzięki temu wychwytują nieoczekiwane zachowania, takie jak długi czas ładowania, błędy synchronizacji danych czy awarie występujące tylko na konkretnych urządzeniach, które mogły umknąć testom przed wydaniem. Kluczowe obszary obejmują:
Raportowanie awarii: śledzenie częstotliwości błędów, urządzeń, których dotyczą, oraz wersji aplikacji za pomocą narzędzi takich jak Firebase Crashlytics czy Sentry.
Analityka wydajności: monitorowanie czasów odpowiedzi, wykorzystania pamięci i opóźnień API przy rzeczywistym obciążeniu.
Monitorowanie bezpieczeństwa: wykrywanie nietypowych wzorców dostępu lub nieudanych prób uwierzytelnienia.
Wskaźniki zaangażowania użytkowników: obserwacja retencji, długości sesji i wykorzystania funkcji, aby wykrywać problemy z użytecznością lub wąskie gardła wydajności.
Ciągłe monitorowanie zgodności i modeli AI/ML
W przypadku aplikacji wykorzystujących AI lub uczenie maszynowe QA po wydaniu obejmuje też monitorowanie modeli — ocenę trafności predykcji, sprawiedliwości i stronniczości w czasie. Zmiany w danych wejściowych mogą powodować dryf modelu i prowadzić do niedokładnych lub niebezpiecznych wyników, dlatego zespoły QA współpracują z data scientistami, aby śledzić wskaźniki takie jak precision, recall i przedziały ufności.
Ciągłe testowanie zgodności utrzymuje działającą aplikację w zgodzie z przepisami. Zautomatyzowane skrypty mogą weryfikować metody szyfrowania, zasady przechowywania danych i mechanizmy kontroli dostępu pod kątem standardów HIPAA, RODO lub MDR, dzięki czemu zgodność jest zachowana wraz z rozwojem produktu.
Informacje zwrotne od użytkowników i iteracje
Korzystanie z produktu w rzeczywistych warunkach zawsze ujawnia nowe wnioski. Zespoły QA zbierają i analizują informacje zwrotne od użytkowników, aby zweryfikować wcześniejsze założenia dotyczące użyteczności i niezawodności. W połączeniu z analityką pomagają one ustalać priorytety poprawek i usprawnień na potrzeby kolejnych wydań. Z pozoru drobna uwaga dotycząca użyteczności czasem ujawnia głębszy problem związany z przebiegiem pracy lub dostępnością.
Przykład panelu monitorowania QA
Typowy panel QA po uruchomieniu śledzi:
Wskaźnik awarii: odsetek sesji dotkniętych błędami krytycznymi.
Średni czas odpowiedzi: mierzony dla każdego endpointu API lub działania użytkownika.
Krzywa retencji użytkowników: retencja po 7 i 30 dniach dla kluczowych funkcji zdrowotnych.
Trend dokładności modelu: skuteczność AI/ML w czasie.
Alerty bezpieczeństwa: liczba i istotność wykrytych podatności.
QA przed wydaniem i po wydaniu — najważniejsze różnice
QA wygląda inaczej przed uruchomieniem i po nim, ale oba etapy łączy ten sam cel: bezpieczne oprogramowanie zgodne z przepisami. Poniższa tabela porównuje, na czym koncentruje się każdy etap, jakie ryzyka obejmuje i jak przebiega.
Wymiar | QA przed wydaniem | QA po wydaniu |
|---|---|---|
Główny cel | Potwierdzenie bezpieczeństwa i zgodności przed uruchomieniem | Utrzymanie bezpieczeństwa i zgodności w środowisku produkcyjnym |
Główne adresowane ryzyka | Pominięte wymagania, niezgodne z przepisami procesy, niedokładne dane | Dryf modelu, awarie w rzeczywistych warunkach, nowe podatności, pogarszająca się zgodność z przepisami |
Typowe metody | Testowanie shift-left, testy funkcjonalne i zgodności regulacyjnej, identyfikowalność, testowanie oparte na ryzyku | Analityka awarii, monitorowanie wydajności, ciągłe skany zgodności, monitorowanie modeli |
Wykorzystywane dane | Syntetyczne lub zanonimizowane zbiory danych | Telemetria z działającego systemu produkcyjnego i opinie użytkowników |
Główne osoby odpowiedzialne | Inżynierowie QA, eksperci dziedzinowi, konsultanci regulacyjni | QA, data scientists, DevOps, product |
Jak budować zaufanie do aplikacji z obszaru digital health
Zaufanie do aplikacji z obszaru digital health to jednocześnie odpowiedzialność etyczna i przewaga konkurencyjna. Użytkownicy nie udostępniają preferencji ani danych płatniczych — udostępniają swoje dane dotyczące zdrowia i samopoczucia. Jedno zaniedbanie w zakresie bezpieczeństwa, naruszenie ochrony danych albo frustrujące doświadczenie mogą to zaufanie zniszczyć, czasem bezpowrotnie. Zdobycie go i utrzymanie wymaga połączenia dostępności, prywatności danych, przejrzystości i wiarygodności klinicznej.
Dostępność UX: inkluzywna opieka
Aplikacja, która budzi zaufanie, jest użyteczna dla każdego, niezależnie od wieku, sprawności czy stanu zdrowia. Przejrzysta nawigacja, czytelna typografia, wsparcie głosowe i zgodność z czytnikami ekranu pozwalają pacjentom dotrzeć do kluczowych informacji bez dezorientacji. Spełnienie standardów WCAG 2.1 AA pozwala zapewnić płynne korzystanie z aplikacji, które wzmacnia wiarygodność — szczególnie wśród starszych użytkowników i osób zmagających się z chorobami przewlekłymi.
Bezpieczeństwo danych i prywatność: ochrona tego, co najważniejsze
Zaufanie zaczyna się od ochrony danych użytkowników, a każda aplikacja powinna traktować bezpieczeństwo jako podstawowy miernik jakości. W praktyce oznacza to:
Szyfrowanie end-to-end danych wrażliwych.
Uwierzytelnianie wieloskładnikowe użytkowników i administratorów.
Regularne testy penetracyjne w celu wykrywania i usuwania podatności.
Zgodność z MDR, HIPAA, GDPR, FDA SaMD lub innymi właściwymi regulacjami.
Jasne polityki prywatności i stabilne działanie pokazują użytkownikom, że ich informacje o zdrowiu są bezpieczne, a to buduje lojalność.
Przejrzystość algorytmów i walidacja kliniczna
Wraz z upowszechnianiem się AI i uczenia maszynowego w aplikacjach dla ochrony zdrowia przejrzystość staje się wymogiem. Użytkownicy i regulatorzy oczekują, że będą rozumieć, w jaki sposób algorytmy formułują prognozy lub rekomendacje. Zespoły QA powinny współpracować z data scientists i klinicystami, aby modele pozostawały wyjaśnialne, testowane pod kątem stronniczości i zwalidowane klinicznie, a także dokumentować ten proces, tak aby specjaliści i pacjenci mogli opierać swoje decyzje na wynikach.
Spełnianie nowoczesnych standardów regulacyjnych
Globalne regulacje ewoluują, odzwierciedlając rosnącą rolę oprogramowania w medycynie. Przestrzeganie MDR (UE), HIPAA (USA), a także FDA Digital Health Guidance pokazuje odpowiedzialność, a nie tylko chęć uniknięcia kar. Ramy zgodności dają deweloperom, regulatorom i użytkownikom wspólny język zaufania, a dostosowanie się do standardów takich jak ISO 13485 i IEC 62304 pokazuje, że bezpieczeństwo i jakość są wpisane w cały cykl życia produktu.
Wizualne sygnały budujące zaufanie
Namacalne dowody wiarygodności pomagają użytkownikom nabrać pewności co do swojego wyboru. Warto dodać:
Certyfikaty, takie jak ISO, HIPAA czy oznaczenia zgodności z MDR.
Zweryfikowane opinie pacjentów lub klinicystów.
Rejestry audytowe potwierdzające przejrzystość w zakresie przetwarzania danych.
Krótkie podsumowania dotyczące bezpieczeństwa, wyjaśniające, jak chronione są dane.
Jakość w cyfrowej ochronie zdrowia wynika z troski
Jakość zależy w równym stopniu od ludzi stojących za produktem, co od samego kodu: pacjentów polegających na dokładnych odczytach, klinicystów podejmujących decyzje i regulatorów dbających o bezpieczeństwo publiczne. Zespoły dostarczające niezawodne produkty traktują QA jak ciągły system operacyjny obejmujący ideację, rozwój, wdrożenie i monitorowanie działania produktu, przy czym każdy etap dostarcza dowodów dla kolejnego. Gdy QA dołącza wcześnie, pozostaje zaangażowane i działa między różnymi obszarami, zgodność z przepisami przekłada się na pewność, a technologia zyskuje zaufanie, od którego zależy.
Najważniejsze wnioski
Zacznij QA już na etapie koncepcji. Zaangażowanie w modelu shift-left pozwala wychwycić problemy ze zgodnością z przepisami i przetwarzaniem danych wtedy, gdy ich naprawa jest jeszcze tania i zanim narazi się na nie jakiegokolwiek pacjenta.
Zgodność z przepisami to proces ciągły. MDR, HIPAA i FDA SaMD oczekują stałej walidacji oraz dokumentacji gotowej do audytu, a nie jednorazowego zaliczenia testów.
Testuj w rzeczywistych warunkach. Prawdziwe urządzenia, zróżnicowane sieci, interoperacyjność z systemami EHR i współistnienie technologii bezprzewodowych ujawniają błędy, których nie wychwytują symulatory.
Dopasuj cele do profilu ryzyka produktu. Oprócz odniesienia do uznanych benchmarków, takich jak wynik SUS, definiuj KPI dla QA wewnętrznie na podstawie ryzyka klinicznego, zamiast kopiować ogólne wartości.
Zaufanie to zwrot z inwestycji w jakość. Dostępność, bezpieczeństwo, przejrzystość algorytmów i walidacja kliniczna przekuwają pracę nad wymogami regulacyjnymi w adopcję i lojalność.